In één van mijn eerste websites, lang voor deze blog het daglicht zag, linkte ik al naar http://www.aspartaam.nl/ , omdat ik niet geloofde dat het gezond was. Volgens een aantal verontrustende berichten op internet zou het kankerverwekkend zijn en onder invloed van warmte ontbinden in onder andere giftig methanol.
Maar in het nieuws van 10 dec 2013 stond dat Europa aspartaam veilig verklaart. Waarop ik me begin af te vragen "Wie heeft de voedselwaakhond omgekocht" ? Deze animatie legt in 3 minuten uit dat het Europees voedselagentschap niet veel meer is dan een bende marionetten van de grootste bedrijven ter wereld, waaronder MacDonalds, Unilever, Coca-Cola en Monsanto. Dus is aspartaam veilig. Punt.
Toen Stevia het nieuws haalde enkele jaren geleden (via Het Nieuwsblad vind ik het eerste artikel in oktober 2005) meen ik me te herinneren dat het plantje even in de handel was en toen verboden werd. Té natuurlijk ? Té gezond ? In 2007 al had Coca-Cola de exclusieve rechten. En nu - in 2013 - komen er inderdaad "Rediscover Sprite" en andere "natuurlijke" producten op de markt. Nu is het ineens wél toegestaan.
Gelukkig is Stevia een natuurlijk product, maar zonder megawinsten zou het volgens mij nooit toegelaten geweest zijn, ten voordele van aspartaam en zijn trawanten.
En zelfs zogezegde "natuurlijke" zoetstoffen, met Stevia op het etiket, bevatten niet altijd 100 procent natuurlijke ingrediënten. Dit kwam vandaag in het nieuws "Fabrikanten sjoemelen met natuurlijke zoetstof" en gaf mij de aanzet om dit eens allemaal samen te vatten.
Geef mij maar een spuitwater als ik geen zin heb in zoete drank, of een frisdrank zonder aspartaam. Als de lettertjes op de blikken te klein worden doe ik mijn bril uit, dan heb ik geen vergrootglas nodig.
donderdag 12 december 2013

maandag 2 december 2013
De beste beveiliging tegen malware is een millimeter lucht (en geen WiFi). Of toch niet ?
De spreuk "De beste beveiliging tegen malware
is een millimeter lucht" gaat niet meer op. Zelfs zonder
netwerkverbinding - kabel of draadloos - is het technisch mogelijk om
via de PC-luidsprekers informatie uit te wisselen - op zeer korte
afstanden. Gelukkig is het niet mogelijk om een computer via geluid te
besmetten, omdat hij standaard niet luistert naar binnenkomende
instructies via de speaker.
Bron : http://grahamcluley.com/2013/12/malware-air-gap-computer-sound/
Bron : http://grahamcluley.com/2013/12/malware-air-gap-computer-sound/
donderdag 28 november 2013
1 dafalgan = 18 pakken chips : hebben ze de komma verkeerd geplaatst ?
Waar komen ze nu weer mee af : 1 Dafalgan bevat evenveel zout als 18 pakken chips ?
Volgens de bijsluiter zit er in 1 Dafalgan 412,4 milligram natrium. Dat komt ongeveer overeen met één gram zout (NaCl is 2,5 keer zwaarder dan Na, ze tellen enkel het Na).
In een kleine zak (50 gram) chips zou volgens bepaalde bronnen ook ongeveer één gram zout zitten. Waar zit die factor 18 dan, hebben ze de komma verkeerd geplaatst of eten ze zéér kleine zakjes chips ?
Feit blijft dat ik niet verwacht had dat er 1 gram zout in 1 Dafalgan zou zitten. Toch maar eens een alternatief merk zoeken tegen de volgende pijnscheuten.
Bronnen :
- het nieuwsbericht van vandaag (op leefnugezonder.be)
- Scientanova.com (150 gram chips bevat hier 3,4 gram zout)
- de bijsluiter van Dafalgan : 412,4 mg Na = 2,5 keer meer zout dus 1,031 gram zout per bruistablet
donderdag 26 september 2013
Water op Mars : van aprilvis tot realiteit

woensdag 11 september 2013
Waar komt het begrip "debuggen" vandaan ?
Op 9 september 1947 - 66 jaar geleden - ontdekten de operatoren van de Mark II in Harvard iets eigenaardigs tussen de relaispunten van nr 70 ... Bug found in relay. Sindsdien worden programmafouten "bugs" genoemd, en is een programma verbeteren debuggen :)
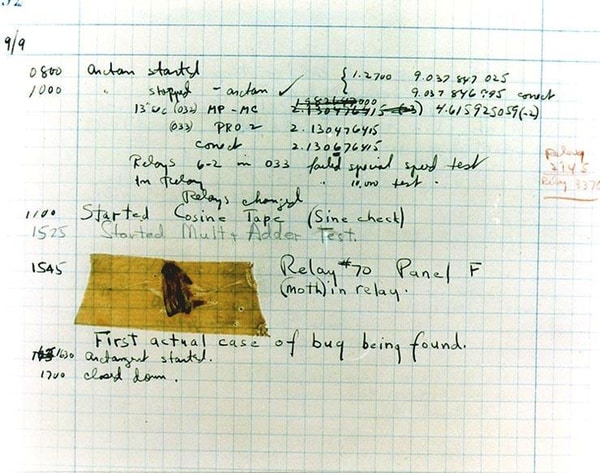
Bron van foto en origineel artikel : http://grahamcluley.com/2013/09/first-actual-computer-bug/
donderdag 29 augustus 2013
Internetfraudeurs bellen nu ook naar slachtoffers
Bericht uit Het Nieuwsblad : Internetfraudeurs bellen nu ook naar slachtoffers.
Word je opgebeld door "Microsoft", je bank of een ander internetbedrijf ? Hou ze zo lang mogelijk bezig maar installeer vooral niets. Bel ook niet terug naar (dure) buitenlandse nummers. Als je het niet vertrouwt, zoek het officiële telefoonnummer zelf op op de échte website en bel zelf naar het bedrijf in kwestie om fraude te melden.
Word je opgebeld door "Microsoft", je bank of een ander internetbedrijf ? Hou ze zo lang mogelijk bezig maar installeer vooral niets. Bel ook niet terug naar (dure) buitenlandse nummers. Als je het niet vertrouwt, zoek het officiële telefoonnummer zelf op op de échte website en bel zelf naar het bedrijf in kwestie om fraude te melden.
Terug naar school ? Liefst zo veilig mogelijk, ook op internet !
Terug naar school... Hoe hou je het veilig op een PC, Mac of smartphone ? Het securitybedrijf Cocoon schreef er een interessante blogpost over. Enkele tips :
PC (en Mac)
- Maak backups van gegevens en indien mogelijk ook van de (nog niet gecrashte) Windows-omgeving.
- Gebruik sterke wachtwoorden. 1234, je eigen naam en het woord "paswoord" zijn slechte voorbeelden.
- Gebruik een firewall.
- Gebruik een goed antivirusprogramma
- Scan geregeld met een goed antispyware. Zij spreken over Malwarebytes, ik zou de gratis versie van Superantispyware durven aanraden.
- Gebruik een "account met beperkte rechten" om te surfen. Ojee, da's een moeilijke. Als je geen 2 computers hebt is dit nogal onpraktisch.
- Schakel automatische updates in en houd andere "noodzakelijke kwaden" (Flash, Java, Adobe Reader enz) ook up-to-date.
- Gebruik / installeer / download geen "gekraakte" software. Bevat vaak virussen en Trojans.
- Let op met valse "apps" op Facebook & C°.Abonneer je op de feeds van bijvoorbeeld Sophos en Facecrooks (ze zitten ook op Facebook-pagina's) om de stinkerij te herkennen eer je ze binnenkrijgt.
- Gebruik een "gelaagde beveiliging" om te surfen. Antivirus + Antispyware + anoniem surfen (met Cocoon bijvoorbeeld ...)
Mac
- Zie hierboven, de meeste tips zijn ook geldig.
- Zie artikel om Airport e.d. te beveiligen.
- Zet de ingebouwde antimalware aan.
Foon
- Let op met valse "apps" zelfs al zitten ze in Google Play of Appstore. Let dubbel op met "niet-officiële" stores en apps. Google ze eens, check WHOIS de maker ... Wellicht wil je de app dan al niet meer
- Installeer een antivirus- en een antidiefstal-app. Er zijn er enkele opgesomd in het artikel.
Let altijd op als je "iets" moet toestemming geven. Het kan malware zijn.
Lees het hele artikel bij Cocoon
PC (en Mac)
- Maak backups van gegevens en indien mogelijk ook van de (nog niet gecrashte) Windows-omgeving.
- Gebruik sterke wachtwoorden. 1234, je eigen naam en het woord "paswoord" zijn slechte voorbeelden.
- Gebruik een firewall.
- Gebruik een goed antivirusprogramma
- Scan geregeld met een goed antispyware. Zij spreken over Malwarebytes, ik zou de gratis versie van Superantispyware durven aanraden.
- Gebruik een "account met beperkte rechten" om te surfen. Ojee, da's een moeilijke. Als je geen 2 computers hebt is dit nogal onpraktisch.
- Schakel automatische updates in en houd andere "noodzakelijke kwaden" (Flash, Java, Adobe Reader enz) ook up-to-date.
- Gebruik / installeer / download geen "gekraakte" software. Bevat vaak virussen en Trojans.
- Let op met valse "apps" op Facebook & C°.Abonneer je op de feeds van bijvoorbeeld Sophos en Facecrooks (ze zitten ook op Facebook-pagina's) om de stinkerij te herkennen eer je ze binnenkrijgt.
- Gebruik een "gelaagde beveiliging" om te surfen. Antivirus + Antispyware + anoniem surfen (met Cocoon bijvoorbeeld ...)
Mac
- Zie hierboven, de meeste tips zijn ook geldig.
- Zie artikel om Airport e.d. te beveiligen.
- Zet de ingebouwde antimalware aan.
Foon
- Let op met valse "apps" zelfs al zitten ze in Google Play of Appstore. Let dubbel op met "niet-officiële" stores en apps. Google ze eens, check WHOIS de maker ... Wellicht wil je de app dan al niet meer
- Installeer een antivirus- en een antidiefstal-app. Er zijn er enkele opgesomd in het artikel.
Let altijd op als je "iets" moet toestemming geven. Het kan malware zijn.
Lees het hele artikel bij Cocoon
Abonneren op:
Posts (Atom)